互联网信息服务业务网络与信息安全保障措施
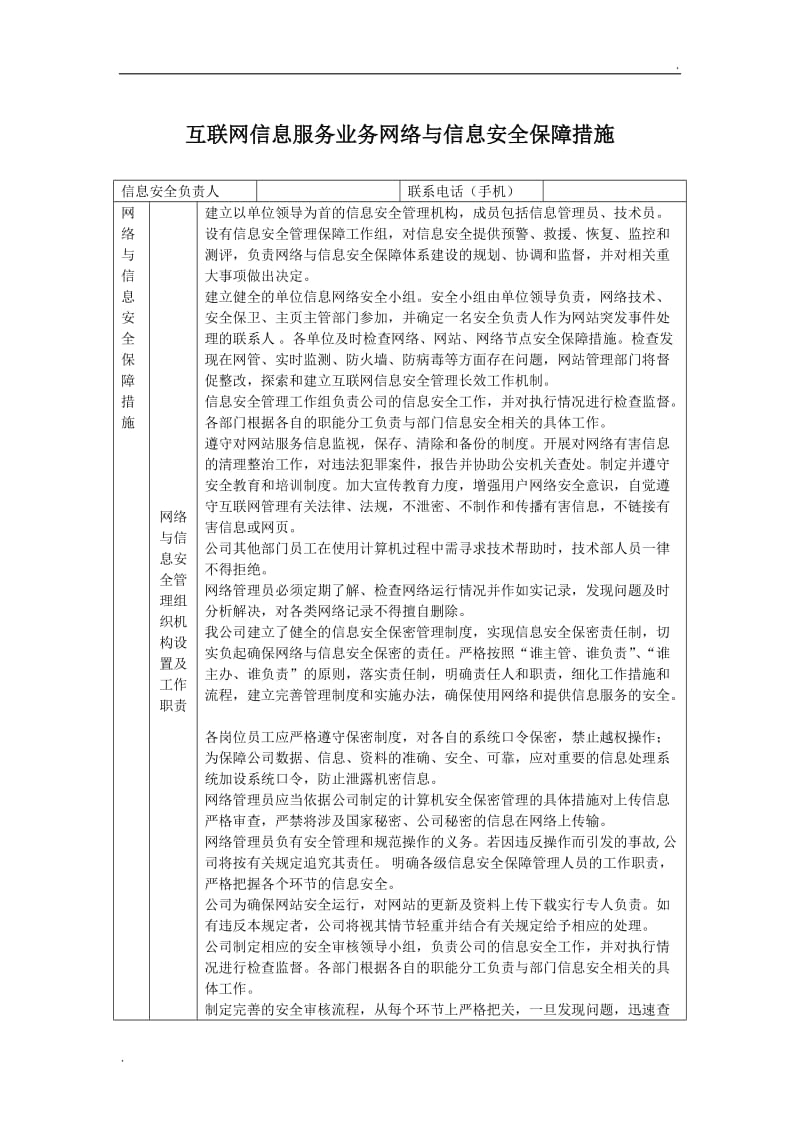
随着互联网信息服务业务的快速发展,网络与信息安全问题日益突出,保障网络与信息安全已成为互联网信息服务提供者必须履行的核心义务。依据《中华人民共和国网络安全法》《互联网信息服务管理办法》等法律法规,从事互联网信息服务的企业应当建立健全网络与信息安全保障体系,采取技术与管理相结合的措施,确保服务安全稳定运行,保护用户合法权益,维护国家安全和社会公共利益。
一、建立网络与信息安全管理制度
互联网信息服务提供者应当设立专门的网络与信息安全管理部门,明确负责人和管理职责,制定覆盖全业务流程的安全管理制度,包括安全策略、操作规程、应急预案等。应建立安全责任制,将安全责任落实到具体岗位和人员,定期开展安全培训和考核。
二、落实网络安全等级保护制度
企业应按照网络安全等级保护要求,对业务系统进行定级备案、安全建设整改、等级测评和监督检查。通过技术和管理措施,确保系统达到相应安全保护等级的能力要求。「对涉及用户个人信息和重要数据的系统,应重点加强防护。」
三、加强技术防护手段
采取防火墙、入侵检测、防病毒、Web应用防护等技术措施,防范网络攻击和恶意代码。建立日志审计系统,记录并保存网络日志不少于六个月,以便追溯和调查安全事件。实施数据加密传输和存储,对敏感数据进行脱敏处理,保障数据机密性和完整性。
四、完善个人信息保护机制
严格遵守个人信息保护相关法律法规,明示收集使用规则,取得用户同意。采取最小必要原则收集个人信息,不得超范围收集。建立个人信息查询、更正、删除的渠道和流程,保障用户权利,防止信息泄露、毁损、丢失。
五、制定网络安全事件应急预案
企业应制定网络安全事件应急预案,明确事件分级、响应流程、处置措施和恢复策略,定期组织应急演练。发生安全事件时,立即启动预案,及时采取补救措施,并向有关主管部门报告,配合调查处理。
六、开展安全监测与风险评估
建立常态化的安全监测机制,实时监控网络流量和系统运行状态,及时发现异常行为。定期开展安全风险评估,识别系统漏洞和安全隐患,采取整改措施。对发现的重大安全风险应及时报告主管部门。
七、落实内容安全管理责任
对用户发布的信息进行审核管理,建立信息内容审核制度,配备与业务规模相适应的审核人员,及时处置违法违规信息内容以维护网络空间清朗。
八、保障互联网安全服务的技术支撑
互联网信息服务提供者应当积极采用互联网安全服务,如安全托管、云安全防护、安全众测等,提升整体安全防护能力;并与专业安全服务机构合作,定期进行安全检测和评估,确保安全措施持续有效,通过技术和管理手段的有机结合,形成全方位、多层次的网络与信息安全保障体系,促进互联网信息服务业务健康有序发展。
如若转载,请注明出处:http://www.abaeoe.com/product/3.html
更新时间:2026-10-26 04:44:50